Hotelbranchensoftware kompromittiert: Wie Kriminelle mit echten Daten Führungskräfte täuschen
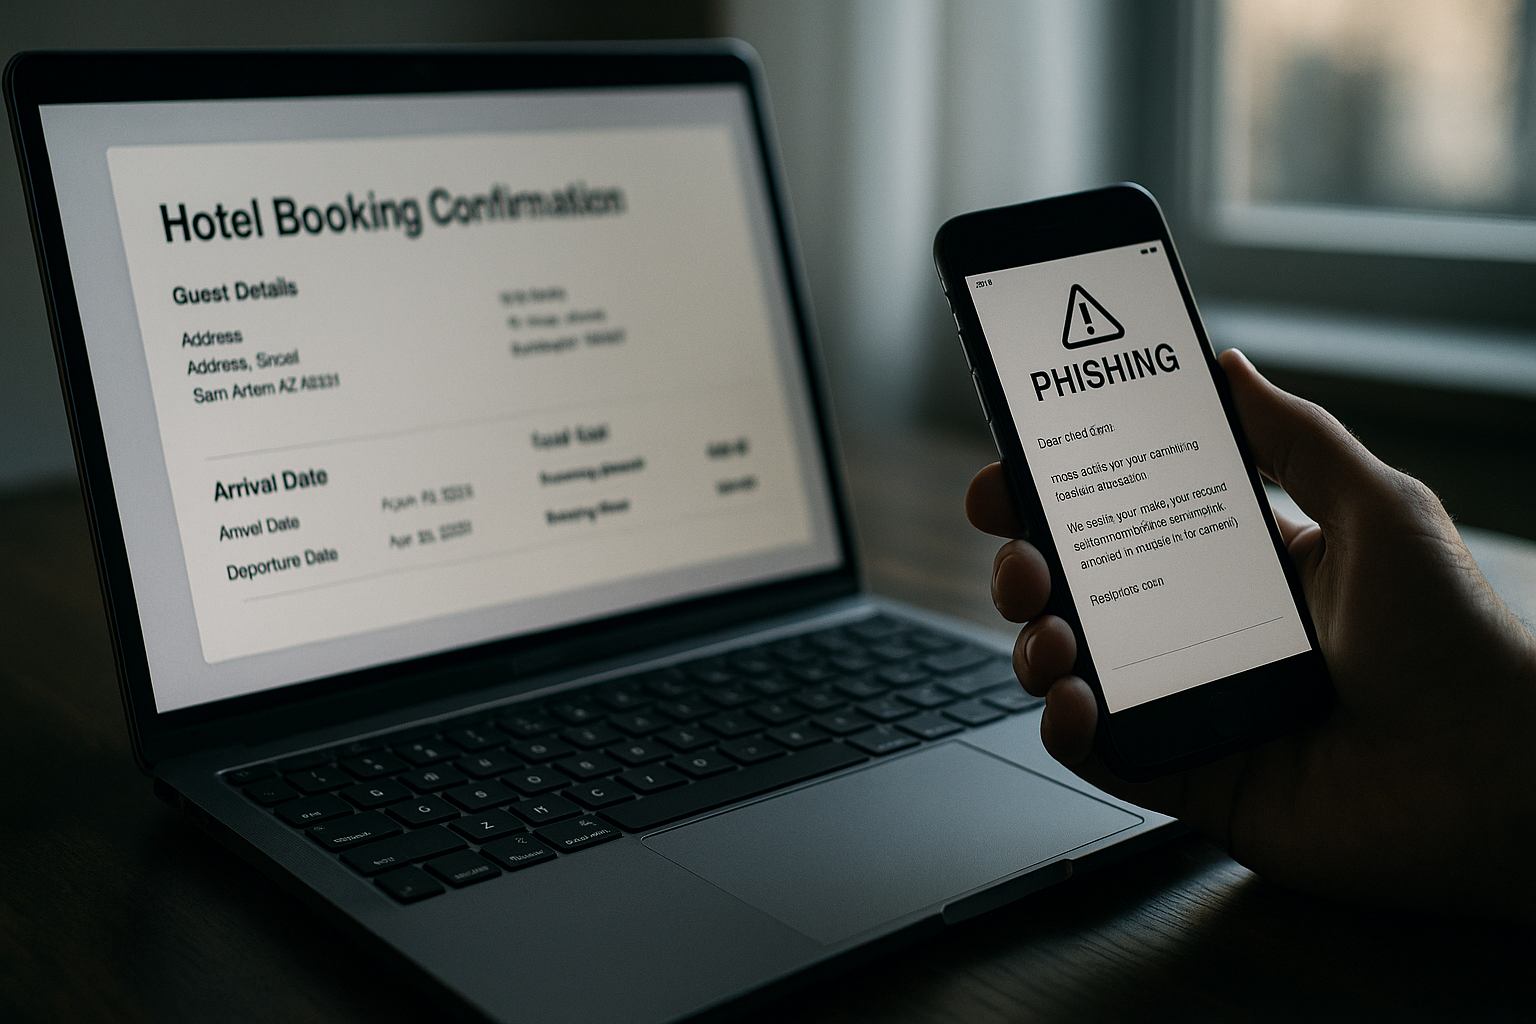
Eine Sicherheitslücke in einer weit verbreiteten Hotelverwaltungssoftware hat Buchungsdaten von Gästen freigelegt. Kriminelle nutzen diese Informationen nun für hochgradig glaubwürdige Phishing-Attacken – ein Risiko, das besonders Geschäftsreisende und deren Unternehmen betrifft.
Die Schwachstelle und ihre Reichweite
Die Hotelbranche im deutschsprachigen Raum vertraut vielen proprietären Buchungssystemen. Ein solches System bei HotelNetSolutions wies eine kritische Schwachstelle auf, durch die sensible Gästendaten abgerufen werden konnten. Betroffene Hotels reichen von kleineren Häusern in den Alpen bis zu etablierten Kettenhotels in Metropolen wie München, Wien und Zürich.
Die Datenlecks umfassen typischerweise:
- Vollständige Namen und Kontaktdaten
- Buchungsnummern und Aufenthaltsdaten
- Zahlungsinformationen und Zahlungshistorien
- Rechnungsadressen, oft identisch mit Firmenaddressen
Für Kriminelle ist dies ein Geschenk: Sie verfügen über authentische, überprüfbare Informationen, mit denen sie äußerst zielgerichtete Phishing-Kampagnen fahren können.
Warum diese Attacken besonders wirksam sind
Traditionelle Phishing-Mails sind heute oft leicht zu erkennen – namentlich für geschulte Nutzer. Die aktuelle Kampagne folgt einem anderen Muster: Die Angreifer verfügen über echte Buchungsdetails, Hotelreferenzen und persönliche Daten. Eine E-Mail, die sich auf eine kürzliche Reise bezieht, mit korrekter Buchungsnummer und Hotelnamen, wirkt legitim – und umgeht damit klassische Skeptiker-Reaktionen.
Gerade Führungskräfte und Manager sind gefährdet, wenn sie viel geschäftlich reisen. Sie können nicht jede Buchungsbestätigung im Detail überprüfen und vertrauen auf die Authentizität der Informationen in den Mails.
Sicherheitsmaßnahmen für Organisationen
Unternehmen sollten folgende Schritte einleiten:
- Mitarbeiterkommunikation: Hinweis an Reisende, dass auch berechtigte Buchungsdaten in Phishing-Mails verwendet werden können. Wachsamkeit auch gegenüber „vertrauenswürdigen" Quellen empfehlen.
- Verifizierungsprozesse: Wichtige Transaktionen (Zahlung, Kontodaten) nur über direkte, bekannte Kanäle bestätigen – nicht über Links in E-Mails.
- IT-Sicherheit: E-Mail-Filter und Spam-Systeme aktualisieren, URL-Rewriting und Authentifizierungsprotokolle (SPF, DKIM, DMARC) optimieren.
- Incident Response: Klare Eskalationsprozesse für verdächtige Mails etablieren, um Sicherheitsteams schnell einzubeziehen.
Auf der Agenda der Geschäftsleitung
Diese Sicherheitsvorfälle sind kein reines IT-Thema. Sie berühren Geschäftsrisiko, Reputation und Haftung. Hotels und ihre Geschäftskunden sollten transparente Kommunikation einleiten, betroffene Gäste informieren und Nachfolgemechanismen klären. Die Regulierung im DACH-Raum – insbesondere die DSGVO – verpflichtet zu Meldungen erheblicher Datenschutzvorfälle.
Wer heute noch Datensicherheit als isoliertes Technik-Problem behandelt, unterschätzt die Komplexität moderner Bedrohungen. Phishing mit echten Daten verdeutlicht: Cybersicherheit ist ein strategisches Risikomanagement-Thema und gehört in die Vorstandsetagen.